深入探究,Spark Kerberos 安全性究竟如何?
Spark Kerberos 安全性一直是众多开发者和使用者关注的焦点,在大数据处理和分布式计算领域,安全性的保障至关重要。
Spark 作为一种强大的分布式计算框架,被广泛应用于各种数据处理场景,而 Kerberos 则是一种常用的网络认证协议,用于增强系统的安全性,当这两者结合在一起时,其安全性表现究竟如何呢?
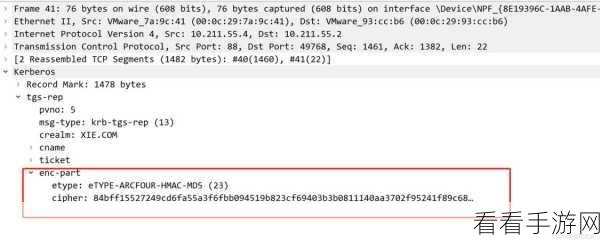
要评估 Spark Kerberos 的安全性,需要从多个方面进行考量,首先是身份认证机制,Kerberos 提供了强大的身份验证功能,确保只有合法的用户能够访问 Spark 系统,通过加密的票据传递,有效地防止了身份假冒和未经授权的访问。
授权管理,Spark 与 Kerberos 的集成可以实现精细的授权控制,明确规定用户在系统中的操作权限,这有助于防止用户进行超出其权限范围的操作,从而保障数据的安全性和完整性。
再者是数据加密,在数据传输和存储过程中,利用 Kerberos 的加密能力,可以对敏感数据进行加密处理,降低数据泄露的风险。
Spark Kerberos 安全性并非完美无缺,在实际应用中,可能会面临一些挑战和问题,配置的复杂性可能导致一些错误的设置,从而影响安全性,系统的更新和维护也需要及时跟进,以应对可能出现的新的安全威胁。
Spark Kerberos 在提供较高安全性的同时,也需要使用者和管理员充分了解其机制,正确配置和管理,才能最大程度地发挥其安全性优势,保护数据和系统的安全。
文章参考来源:相关技术文档及行业研究报告。
仅供参考,您可以根据实际需求进行调整。
